涉密信息系统集成资质深度解析 业务类别与合规要点
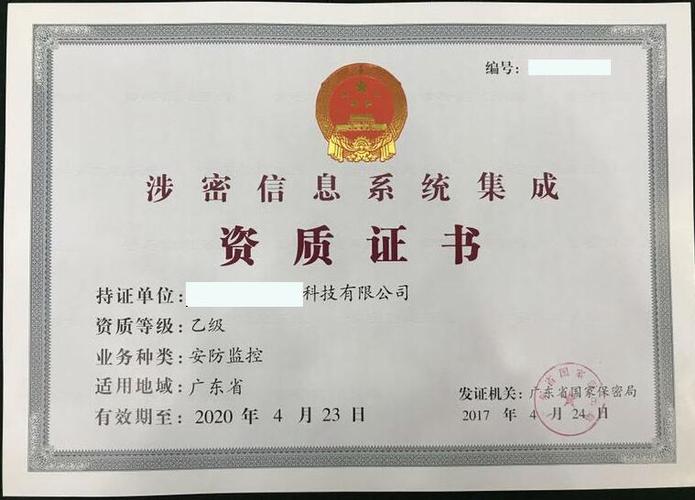
在涉及国家秘密的信息系统建设领域,安全与合规是绝对的红线。为了确保涉密信息系统的安全可靠,国家对承担此类项目的单位实行严格的资质管理制度,即“涉密信息系统集成资质”。这项资质不仅是企业技术实力的体现,更是参与涉密项目建设的“入场券”。对于许多业内人士而言,提到涉密集成资质,往往首先想到“系统集成”这个宽泛的概念,但实质上,根据业务的专业方向和技术特点,涉密集成资质被细分为多个具体类别。准确理解这些类别,对于企业规划资质申请和甲方单位选择承建方都至关重要。本文将深入剖析涉密集成资质的核心业务类别,并探讨信息系统集成服务的具体内涵。
一、涉密集成资质的五大核心业务类别
涉密信息系统集成资质并非一个单一的、笼统的资质,而是根据项目全生命周期中的不同环节和专业要求,划分为若干个具体的业务种类。根据国家保密局的相关规定,主要分为以下五类:
1. 总体集成
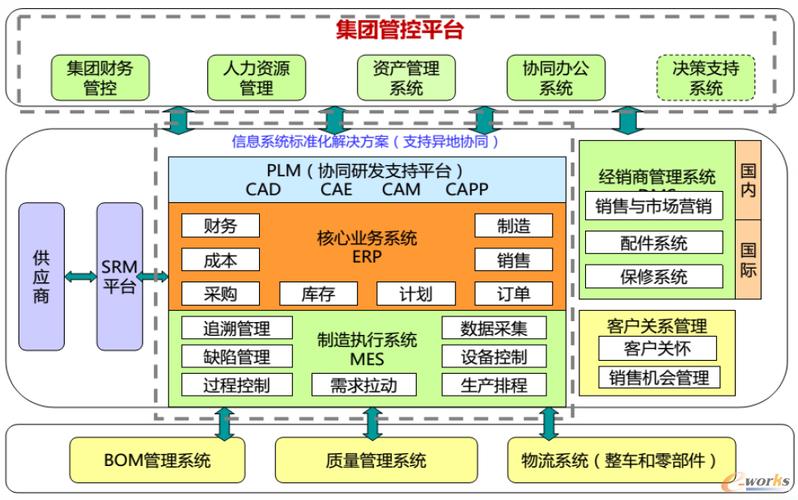
总体集成是涉密集成资质中含金量最高、要求最全面的类别。它指的是承担涉密信息系统的总体设计、集成实施、系统调优和项目管理等工作。持有总体集成资质的单位,通常可以作为总承包方,负责整个项目的顶层规划和资源整合,协调各分系统(如软件开发、安防监控等)的对接与联调。这一类别对企业的综合实力、涉密项目管理经验以及技术团队的完备性要求极高。
2. 系统咨询
系统咨询主要涉及涉密信息系统的前期规划、方案设计、可行性研究、风险评估以及工程监理等咨询服务。持有该资质的单位不直接参与 Physical 的集成施工,而是扮演“智库”和“医生”的角色,为甲方提供专业的顶层设计思路和合规性指导。在项目立项阶段,系统咨询能够帮助甲方明确需求、规避安全风险,确保后续建设符合国家保密标准。
3. 软件开发
软件开发资质专门针对涉密应用软件、中间件或特定功能模块的定制开发。这包括需求分析、架构设计、编码实现、测试验收以及后期的软件维护。涉密软件开发有其特殊性,必须遵循安全编码规范,在开发环境、代码管理、版本控制等方面均需满足物理隔离和保密管理要求,以防止源代码泄露或植入后门等安全隐患。
4. 安防监控
安防监控资质是指承担涉密场所(如机房、办公区、要害部位)的安全技术防范系统建设,包括视频监控、入侵报警、门禁控制、周界防护等子系统的设计、施工与运维。涉密安防监控不仅要求设备本身符合安全标准,更要求整个系统的数据传输、存储和访问控制过程绝对安全,防止监控信息被窃取或篡改。
5. 屏蔽室建设
屏蔽室建设是一个高度专业化的物理安全领域,涉及电磁屏蔽室、屏蔽机房的設計与施工。其目的是通过铜网、钢板等屏蔽材料构建一个物理隔离空间,有效抑制电磁辐射泄漏,防止涉密信息通过电磁波形式被外部接收和还原。该类资质要求企业具备深厚的电磁学知识、特种装修工艺以及相应的检测能力,确保屏蔽效能达到国家保密标准。
二、厘清“信息系统集成服务”与涉密资质的关系
在日常商务语境中,我们常听到“信息系统集成服务”这一说法。从广义上讲,它指的是通过综合布线、网络技术、硬件平台和软件应用,将 disparate 的子系统整合为一个协同工作的整体信息系统的服务过程。在涉密领域,这一概念被赋予了严格的合规边界。
持有涉密集成资质(特别是总体集成类)的单位,所提供的信息系统集成服务必须严格限定在资质许可的业务范围内。例如,仅有安防监控资质的单位,不能承接涉密网络核心交换机的总体集成项目;同样,只有软件开发资质的单位,也无法独立承担需整体总包的系统集成服务。
因此,当我们谈论涉密领域的“信息系统集成服务”时,绝不能等同于普通 commercial 的IT集成。它需要承建单位在取得相应类别涉密资质的前提下,构建一个从物理安全、运行安全到数据安全的纵深防御体系。甲方的招标文件中通常会明确要求投标人具备特定类别的涉密集成资质,这正是为了确保服务提供方具备相应的涉密项目管理制度、保密环境和专业技术人员。
三、
涉密集成资质的五类划分(总体集成、系统咨询、软件开发、安防监控、屏蔽室建设),构成了我国涉密信息系统建设管理的基石。每一类资质都对应着独特的专业能力要求和保密责任。盲目追求“大而全”的总体集成资质并非唯一出路,深耕某一细分领域(如专注屏蔽室建设或软件开发)同样可以在涉密市场中建立核心竞争力。对于建设单位而言,根据项目的实际需求,精准匹配拥有对应资质的承建方,是保障涉密信息系统全生命周期安全、合规、可控的关键所在。总而言之,只有深刻理解这些资质类别的内涵与外延,才能真正做好涉密信息系统集成服务的选型与交付,筑牢国家秘密安全的数字防线。
如若转载,请注明出处:http://www.besthyee.com/product/5.html
更新时间:2026-10-24 20:14:40